


IceSWord
Icesword v1.12(新手慎用)
①这是一斩断黑手的利刃,它适用于Windows 2000/XP/2003 操作系统,其内部功能是十分强大,用于查探系统中的幕后黑手-木马后门,并作出处理。
可能您也用过很多类似功能的软件,比如一些进程工具、端口工具,但是现在的系统级后门功能越来越强,一般都可轻而易举地隐藏进程、端口、注册表、文件信息,一般的工具根本无法发现这些“幕后黑手”。IceSword 使用了大量新颖的内核技术,使得这些后门躲无所躲。当然使用它需要用户有一些操作系统的知识。使用前请详细阅读说明。
在对软件做讲解之前,首先说明第一注意事项:此程序运行时不要激活内核调试器(如softice),否则系统可能即刻崩溃。另外使用前请保存好您的数据,以防万一未知的Bug带来损失。
IceSword目前只为使用32位的x86兼容CPU的系统设计,另外运行IceSword需要管理员权限。
1.他可以用来结束一些进程,比如象有些进程结束了又出来怎么办?
你可以按图上设置做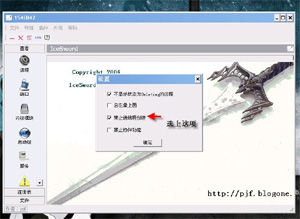
这样在进程里结束你要结束的进程,他就不会反复出现
2.可以用来删除注册表项,有时侯你在注册表编辑器里遇到不能删除的话,可以用他来删除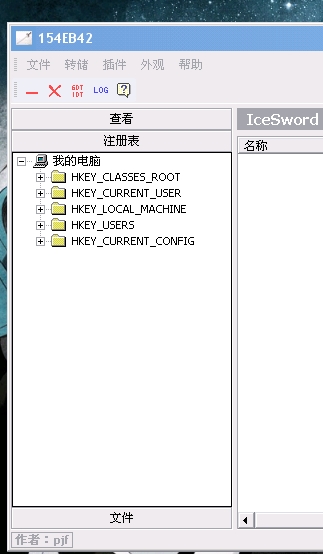
3.还可以用来查找隐藏的文件,并把他们删除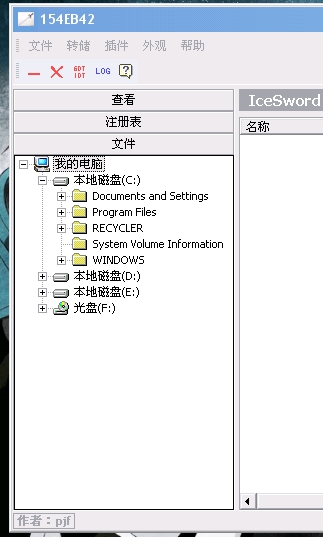
4.还有当IceSword里显示的进程是红色时,你就要注意了
实战驱动级木马
看到图中有个进程用红色表示,这个明显就是个病毒的进程
PS:在任务管理器中,看不到这个进程,被隐藏了
在点这个键
发现出现了红色的可疑进程,一个是瑞星,因为在瑞星的目录下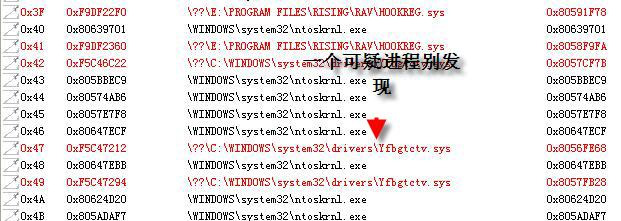
在注册里在搜索Yfbgtctv,找到的都删除,然后在我的电脑里查找Yfbgtctv,找到的都删除
基本就可以清除了,这是在没有病毒样本的情况下,由于当时没有保存太多的图片只能这样了,有图片的朋友可以补上
接着在来讲下HijackThis
大家都知道,这个软件在删除灰鸽子上有很大的用处,因为能够找出灰鸽子的服务
但是很多会员不知道怎么用他
1.打开HijackThis,这步就不用讲了吧
2.看到图里的界面,点扫描系统并保存日志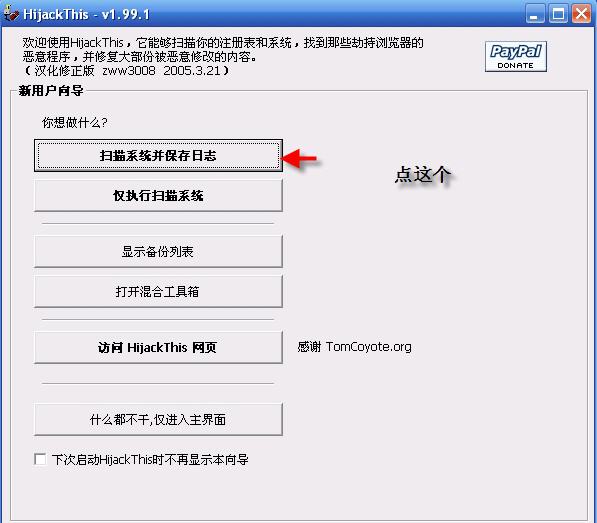
3.接着就可以看见,如下界面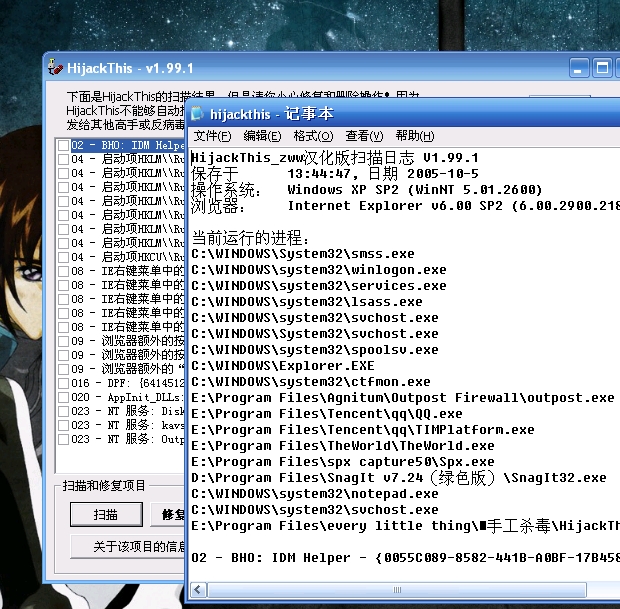
4.然后你复制记事本里的内容,在发到论坛上,别人就可以帮你分析了
5.别人帮你分析好后,把有问题的项告诉了你,该怎么办呢?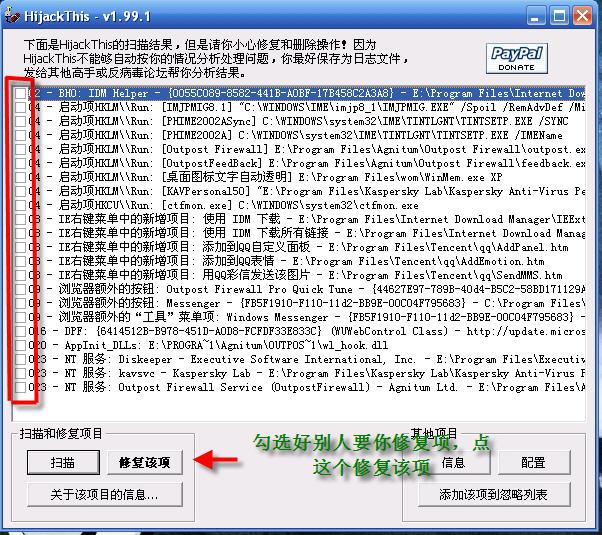
希望对会员在使用HijackThis方面有帮助
讲好HijackThis后,不得不讲下killbox这个工具了
比如别人在帮你分析完日志后,另外还叫你删除些文件,有时这些文件会无法删除,这时你就可以用上他了
当中将使用一些Qoo酷儿的图片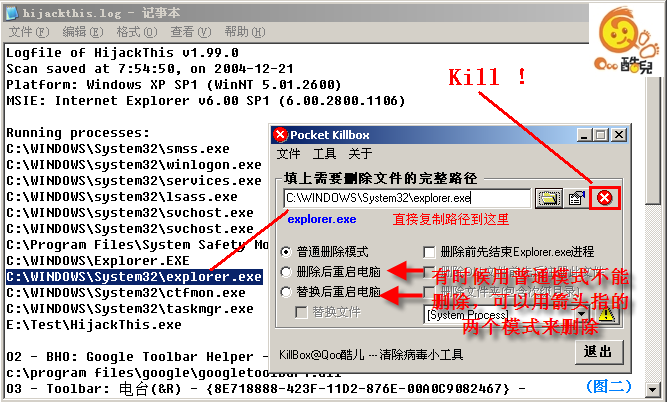
当然他还有好的地方,就是删除了还有备份,以防你后悔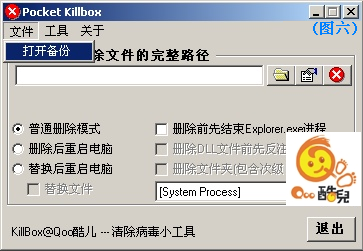
KillBox与 HijackThis 是最佳配合的
最后在讲下,可能在杀毒时,需要的一些操作
一.注册表
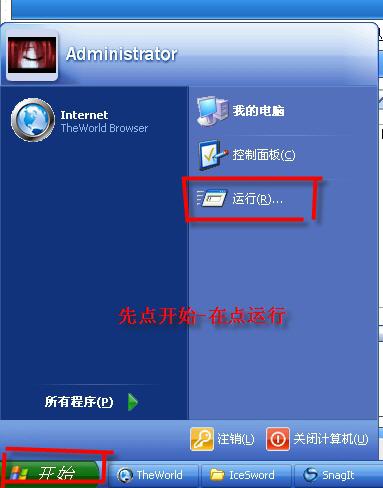
1.
2.输入regedit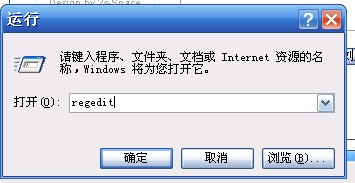
3.就可以看到注册表编辑器了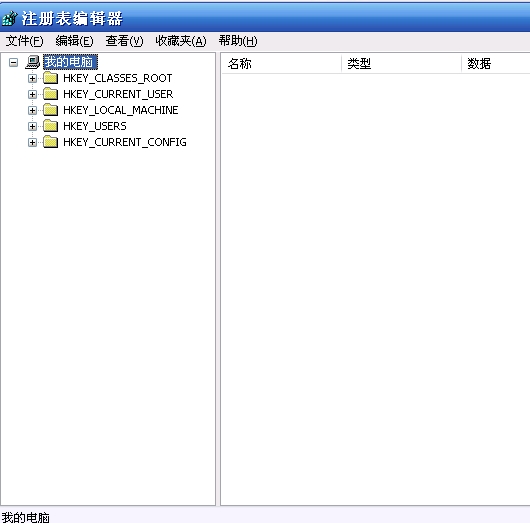
4.有时候要找特定的项,这时就可以用编辑里的查找了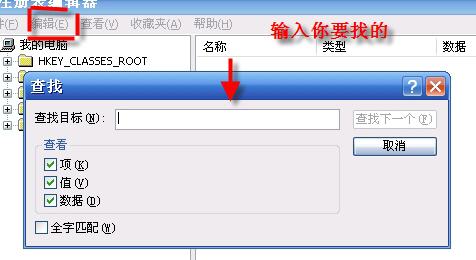
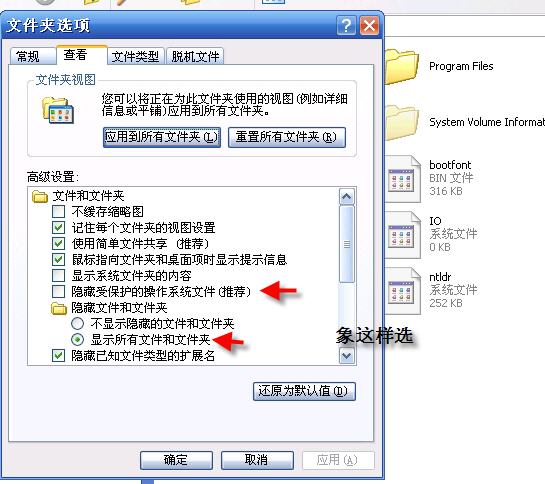
二.怎么看隐藏文件
1.打开我的电脑,不用我教了吧
2.看图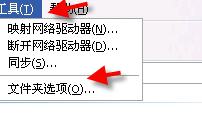
3.
文章来源于领测软件测试网 https://www.ltesting.net/

版权所有(C) 2003-2010 TestAge(领测软件测试网)|领测国际科技(北京)有限公司|软件测试工程师培训网 All Rights Reserved
北京市海淀区中关村南大街9号北京理工科技大厦1402室 京ICP备10010545号-5
技术支持和业务联系:[email protected] 电话:010-51297073