


下一页 1 2
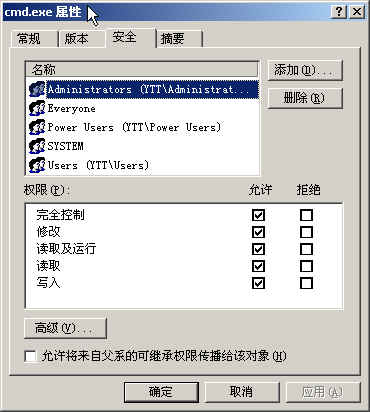
我相信但凡有接触黑客或者安全这方面的朋友,都一定有接触过溢出攻击或接触过这一类词,也就是有了溢出攻击,以及高手们所发布的溢出程序,才有了那么多的“快餐黑客”。 无可否认,溢出攻击无论是对黑客,或者安全检测人员来说,都是对一台主机测试的时候所会采取的手段,因为溢出攻击如果成功的话,可以令我们迅速获取对方主机的一定权限。 但是,我们利用溢出就开心,但是网管呢,他可就惨了,尤其是一台专门用来保护重要数据的主机如果给一些无良黑客,或应该说是骇客吧,他们入侵后,大量删除数据,无论你有没有备份数据,损失都是十分严重的,所以有效地打补丁倒也是一个好方法,但是,有时候你忘记了呢?或者不知道呢,又或者对方用的是0day Exploit呢!所以打补丁是有效,但不是唯一的方法。但是我却在看某安全杂志的时候,有一个牛人说到给cmd.exe设置权限,可以有效地防止溢出,再加上我和一些高手交流的时候,说到这个,他们也说理论上可以行得通,但是他们却叫我试试。 好了,不再废话了,下面说说怎么防止溢出。各位网管可要看仔细啦! 首先,我们可以建立一个用户,名字就叫CmdUser,密码就设置强壮一点,而且如果你追求完美的话,可以在用户的名称前面加上一个$.按照网上所公布的方法,建立一个隐藏帐户,这样,就算给人入侵了,也不会使用net user cmduser passworld 来修改这个用户的密码。记住哦,那个用户必须是user等级的哦! 建立了用户后,来到c:\winnt\system32,(这里系统安装在C盘).找到cmd.exe,用右键打开属性,在安全那里,如图一所示
文章来源于领测软件测试网 https://www.ltesting.net/

版权所有(C) 2003-2010 TestAge(领测软件测试网)|领测国际科技(北京)有限公司|软件测试工程师培训网 All Rights Reserved
北京市海淀区中关村南大街9号北京理工科技大厦1402室 京ICP备10010545号-5
技术支持和业务联系:[email protected] 电话:010-51297073