


HIDS增强主机的安全性
越来越多的计算机 病毒 和 黑客 绕过外围 安全 设备向主机发起攻击。在检测针对主机的攻击方面,基于网络的 入侵 检测系统(NIDS)显得无能为力,而基于主机的IDS(HIDS)却能够检测这种攻击。HIDS 软件 安装在服务器上,也可以安装在PC和 笔记本 电脑当中,被认为是保护关键服务器的最后一道防线,是企业整体安全策略的关键部分。
在通常情况下,企业针对服务器业务价值的大小采取不同的安全措施,HIDS代理程序通常被部署在关键服务器上。这些服务器通常是网络基础设施服务器、业务基础设施服务器和保存着企业商业机密的服务器。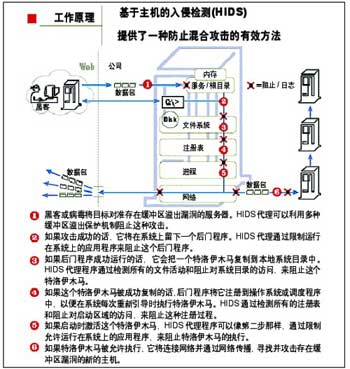
黑客和病毒常用的一个攻击手段是利用关键系统存在的缓冲区溢出 漏洞 进行攻击。缓冲区溢出相当于打开了系统后门,为非法访问者提供了根级或管理员级的访问权限。攻击者通过操作系统的后门,将一个特洛伊 木马 程序复制到系统文件夹中,并将这个特洛伊文件注册到操作系统或程序调用中,并在系统被重新引导时执行该特洛伊木马程序。每当系统启动时,这个恶意特洛伊程序就会开始执行事先定义的各种恶意活动。
通过将代理程序安装在服务器上,HIDS可以检测缓冲区溢出攻击。如果需要的话,HIDS系统还可以在特洛伊程序被复制时、Windows注册表被修改时或者特洛伊程序被执行时阻止入侵。
一旦检测到入侵,HIDS代理程序可以利用多种方式做出反应。它可以生成一个与其他事件相关联的事件报告;可以利用电子邮件、呼机或手机向管理人员发出警报;可以执行特定的程序或脚本,阻止攻击。越来越多的HIDS能够在可疑活动的传输过程中检测到它们,从而可以在攻击到达目标之前阻止它们。
在加强主机防御和降低主机安全风险方面,HIDS具有独特优势,它能够弥补NIDS、基于诱饵的IDS以及防火墙在保护主机方面的不足,应当成为企业多层安全战略的组成部分.
延伸阅读
文章来源于领测软件测试网 https://www.ltesting.net/

关于领测软件测试网 | 领测软件测试网合作伙伴 | 广告服务 | 投稿指南 | 联系我们 | 网站地图 | 友情链接
版权所有(C) 2003-2010 TestAge(领测软件测试网)|领测国际科技(北京)有限公司|软件测试工程师培训网 All Rights Reserved
北京市海淀区中关村南大街9号北京理工科技大厦1402室 京ICP备10010545号-5
技术支持和业务联系:[email protected] 电话:010-51297073
版权所有(C) 2003-2010 TestAge(领测软件测试网)|领测国际科技(北京)有限公司|软件测试工程师培训网 All Rights Reserved
北京市海淀区中关村南大街9号北京理工科技大厦1402室 京ICP备10010545号-5
技术支持和业务联系:[email protected] 电话:010-51297073